

NoisyTCP: falha de 11 anos no TCP do Linux derruba Nginx, Apache e SSH sem login
A correção está nos kernels 6.12.117, 6.18.63 e 7.3.4. Testamos os comandos que dizem se um servidor reúne as condições do ataque, e o nosso reunia.

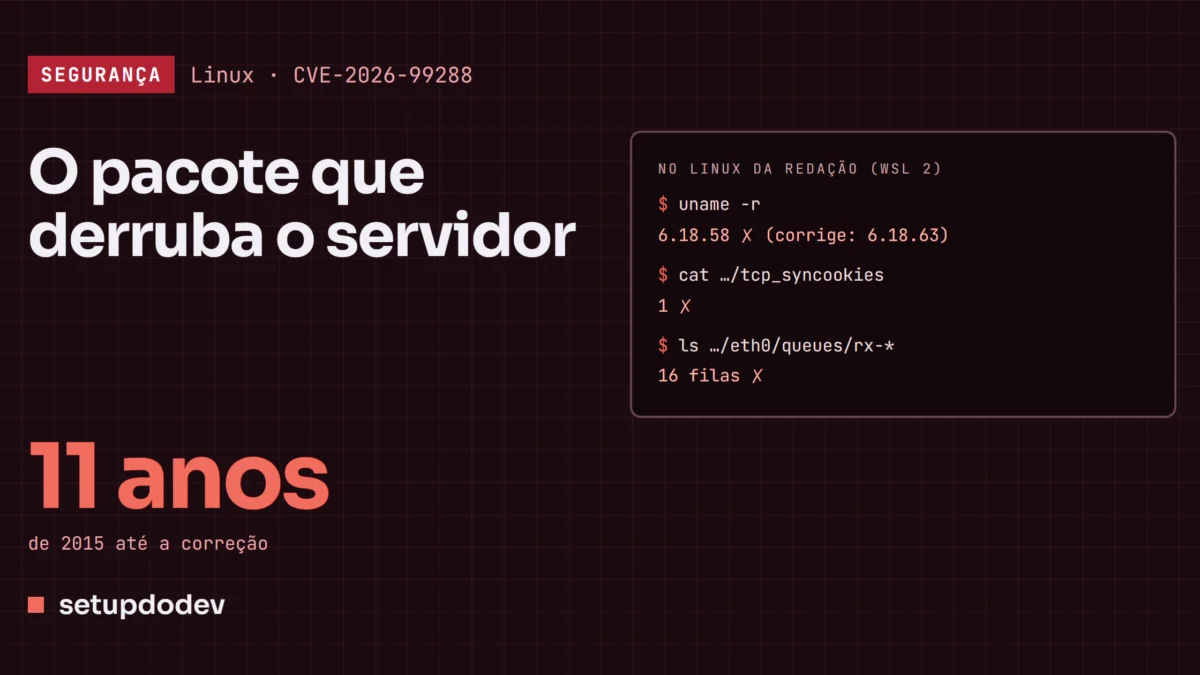
Uma falha no código de TCP do kernel Linux, presente desde outubro de 2015, permite derrubar um servidor pela rede, sem login e sem configuração especial: basta o servidor aceitar conexões, como fazem o Nginx, o Apache e o SSH no padrão. Batizada de NoisyTCP e registrada como CVE-2026-99288, ela foi publicada na segunda-feira (16) pelo pesquisador Hyunwoo Kim, que também escreveu a correção, já incluída nas versões estáveis do kernel.
Segundo o texto de Kim, o resultado prático é um pânico do kernel, e ele afeta quase todas as distribuições. Num servidor que roda a aplicação dentro de um contêiner, cai a máquina inteira, e não só o contêiner.
Como o ataque funciona
É uma condição de corrida. Duas filas de recepção do kernel processam ao mesmo tempo pacotes da mesma conexão: enquanto uma consulta uma conexão em andamento, a outra a libera e cria no mesmo lugar da memória uma nova, vinda de um SYN cookie e sem o socket de escuta ligado a ela. A primeira segue em frente e lê um ponteiro nulo. O atacante força os pacotes a caírem em filas diferentes misturando fragmentos IPv4 e pacotes TCP comuns, que recebem hashes de distribuição diferentes.
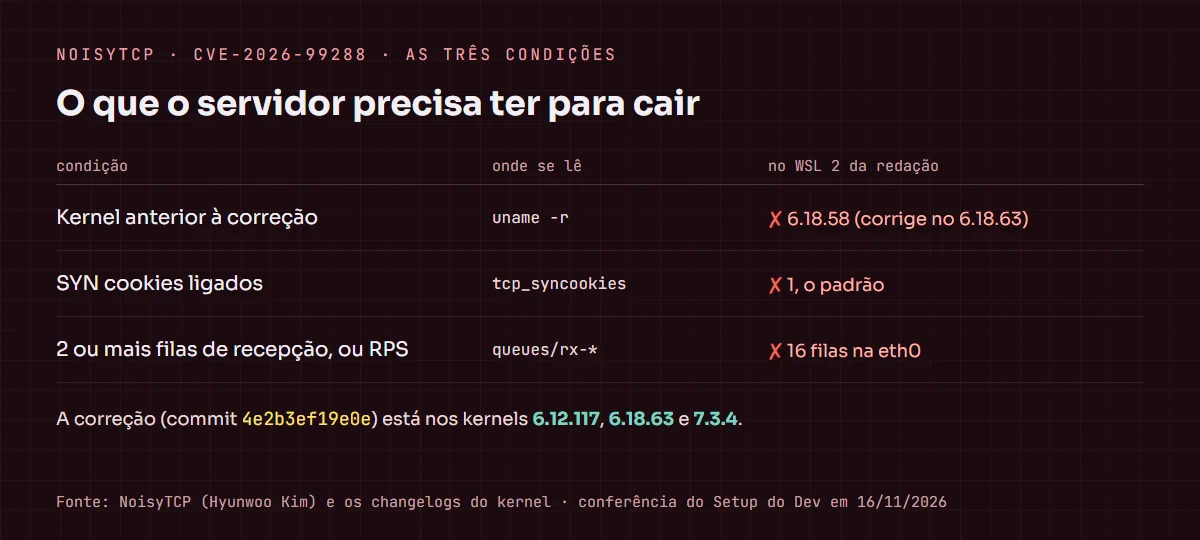
Por isso o servidor precisa de duas ou mais filas de recepção (RX) na placa de rede, ou do RPS ligado, que espalha os pacotes entre os processadores. Kim diz que, em máquinas virtuais com QEMU/KVM, derrubou servidores Nginx, Apache e SSH em configuração padrão em 5 segundos a 2 minutos. Num servidor físico ocioso, com 8 filas, levou cerca de 14 horas. Ele afirma que, por enquanto, a falha serve para derrubar, e não para executar código.
O que conferimos aqui
A correção é o commit 4e2b3ef19e0e, de 3 de novembro. Conferimos nos changelogs oficiais que ele está nas versões estáveis 6.12.117, 6.18.63 e 7.3.4. Quem usa o kernel da distribuição depende de ela empacotar a correção, e vale conferir o aviso de segurança dela.
Para saber se um servidor reúne as condições, três leituras bastam, sem mudar nada:
uname -r
cat /proc/sys/net/ipv4/tcp_syncookies
for i in /sys/class/net/*; do n=$(basename "$i"); [ "$n" = lo ] && continue
  echo "$n: filas rx=$(ls -d "$i"/queues/rx-* | wc -l) rps=$(cat "$i"/queues/rx-0/rps_cpus)"
done
Rodamos no Linux do WSL 2 da máquina da redação. A saída foi o kernel 6.18.58.1-microsoft-standard-WSL2, abaixo do 6.18.63, os SYN cookies ligados (1) e a interface eth0 com 16 filas de recepção. As três condições estavam lá. Esse Linux não fica exposto à internet, mas o resultado mostra como é comum: nada disso foi configurado por alguém, é o padrão.
É a segunda falha grave no TCP do Linux neste mês. A CVE-2026-98432, de 1º de novembro, é outra: o kernel corrigido para ela continua exposto a esta, se for anterior a 3 de novembro.
Se não der para atualizar agora
Kim sugere duas saídas provisórias. A primeira é desligar os SYN cookies com sysctl -w net.ipv4.tcp_syncookies=0, o que fecha o caminho do ataque, mas tira a proteção contra inundação de SYN. O ajuste vale por namespace de rede: num servidor com contêineres, precisa ser feito em cada um que tenha a rede própria. A segunda é deixar uma fila de recepção só, desligando o RPS e o RFS, o que custa desempenho em servidor com muito tráfego.
Na nossa leitura, a ordem é atualizar o kernel e reiniciar; a mitigação serve para ganhar tempo em quem tem uma janela de manutenção marcada. E vale pensar no que fica fora da porta da frente: um servidor atrás de um balanceador que termina a conexão TCP não recebe os pacotes do atacante, mas o balanceador recebe, e precisa da correção se rodar Linux. Um servidor com a porta 22 aberta para o mundo recebe direto.
Fontes: NoisyTCP (Hyunwoo Kim), ChangeLog do kernel 6.12.117
Produzido com auxílio de IA e revisado pela redação.
Comentários (0)
Ainda não há comentários. Comece a conversa.
Deixe seu comentário