

Falha de nota 9,8 no TCP do Linux pede kernel novo, e o Ubuntu ainda não tem correção
A Anthropic, que achou o erro, chegou a um exploit de root em 53 minutos. No WSL 2 da redação, o kernel em uso ainda era de antes da correção.

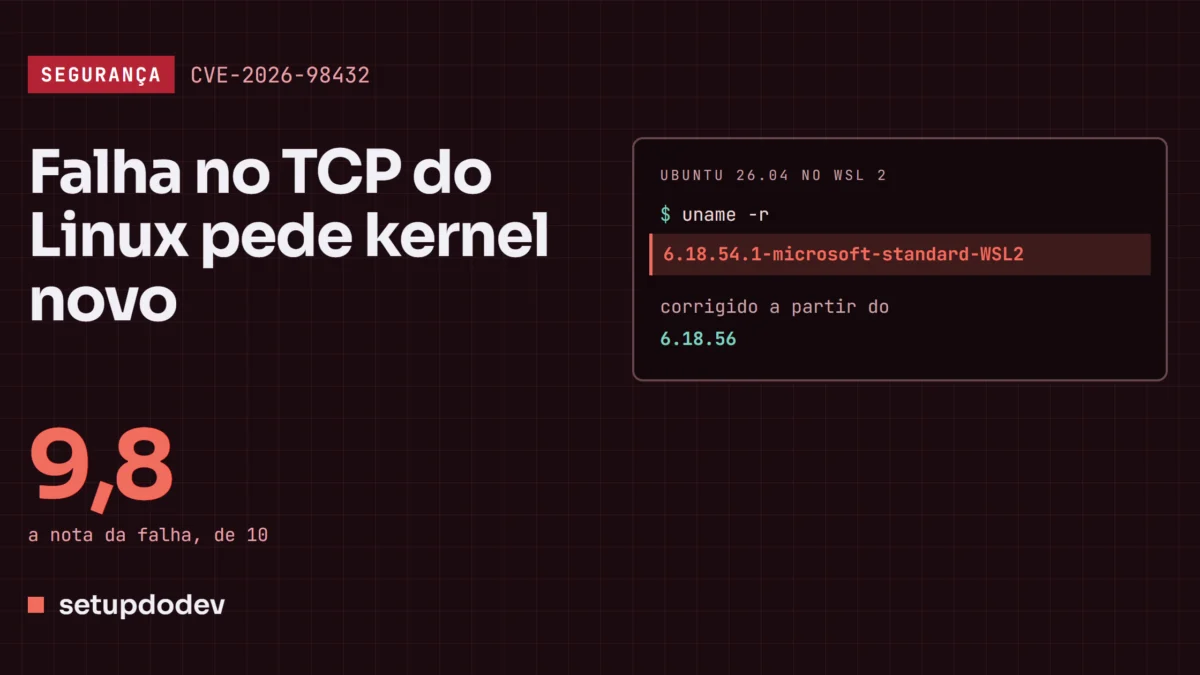
Uma falha no tratamento de conexões TCP sobre IPv4 do kernel Linux, a CVE-2026-98432, deixa um atacante sem senha corromper a memória do kernel só abrindo conexões com o servidor. A nota é 9,8 de 10, e a Red Hat passou a classificá-la como crítica na sexta-feira (30), quando publicou um boletim dizendo que ela pode levar à execução de código remoto. A correção já está nas versões estáveis do kernel desde meados de outubro, mas até a manhã deste domingo (1º) o Ubuntu ainda não tinha pacote corrigido para nenhuma versão.
O erro foi achado pela equipe de segurança da Anthropic, que publicou na terça-feira (27) um relato em que o Claude montou um ataque completo contra servidores Linux. Segundo a Anthropic, o exploit vazou um endereço do kernel em 48 minutos e, cerca de 5 minutos depois, rodou um comando como root, sem credencial nenhuma. O código do ataque não foi divulgado.
O que o kernel fazia de errado
No aperto de mão do TCP, as opções do cabeçalho IPv4 passam do pedido de conexão para o socket novo sem cópia. Se outro núcleo do processador recebe uma repetição do mesmo pedido, ele lê essas opções enquanto o socket já pode ter liberado a memória. A correção, de Eric Dumazet, espera os leitores terminarem antes de liberar. No changelog do Linux 6.18.56, o commit “ipv4: free inet_opt and ireq_opt after an RCU grace period” credita Xinyang Ge, da Anthropic, pela descoberta.
O ataque descrito pela Anthropic mira servidores com um socket MPTCP (TCP de múltiplos caminhos) escutando, e uma corrida perdida só derruba o aperto de mão, sem travar a máquina. O atacante pode tentar de novo. O MPTCP parece coisa rara, mas as notas do Go 1.24 dizem que o ListenConfig do pacote net passou a usá-lo por padrão no Linux. A Atlas Security, que acompanha o caso, ressalta que o erro em si não depende do MPTCP.
Quem já tem a correção
Pelo kernel oficial, a correção entrou nestas versões, segundo a Atlas (conferimos a 6.18.56, a 6.12.113 e a 6.6.159 no changelog de cada uma):
- 7.2.10 e 6.18.56, de 11 de outubro;
- 6.12.113, 6.6.159, 6.1.190, 5.15.223 e 5.10.272, de 15 de outubro;
- e a 7.3, lançada em 18 de outubro.
Debian 12 e 13, Amazon Linux e o kernel UEK do Oracle Linux já têm pacote corrigido, segundo a Atlas. O boletim da Red Hat lista RHEL 8, 9 e 10 e o OpenShift como afetados, com a correção em andamento. No rastreador do Ubuntu, todas as versões aparecem como vulneráveis; para a 26.04 LTS, a 24.04 LTS e a 22.04 LTS, o pacote está “em andamento”, e a 20.04 nem isso.
Enquanto o pacote não chega, a Red Hat sugere uma regra de nftables que descarta pacotes TCP sobre IPv4 com opções no cabeçalho, coisa que tráfego comum não usa:
table inet cve_2026_98432 {
    chain input {
        type filter hook input priority -310; policy accept;
        ip protocol tcp ip hdrlength > 5 counter drop
    }
}
A própria Red Hat avisa que a regra reduz a exposição, mas não impede o ataque. Desligar o MPTCP (sysctl -w net.mptcp.enabled=0) tira o caminho usado pela Anthropic, mas não corrige o erro. E kernel atualizado só vale depois de reiniciar.
O que encontramos no WSL 2
Rodamos a conferência no Ubuntu 26.04.1 do WSL 2 de um Windows 11 da redação. O uname -r respondeu 6.18.54.1-microsoft-standard-WSL2, duas versões antes da 6.18.56 corrigida. O comando que a Atlas indica para o Ubuntu, dpkg -l 'linux-image*', não listou nada, e a pasta /boot estava vazia: no WSL, o kernel vem do Windows, e não do apt, então o rastreador do Ubuntu não diz nada sobre ele. A distribuição do Docker Desktop respondeu com o mesmo kernel.
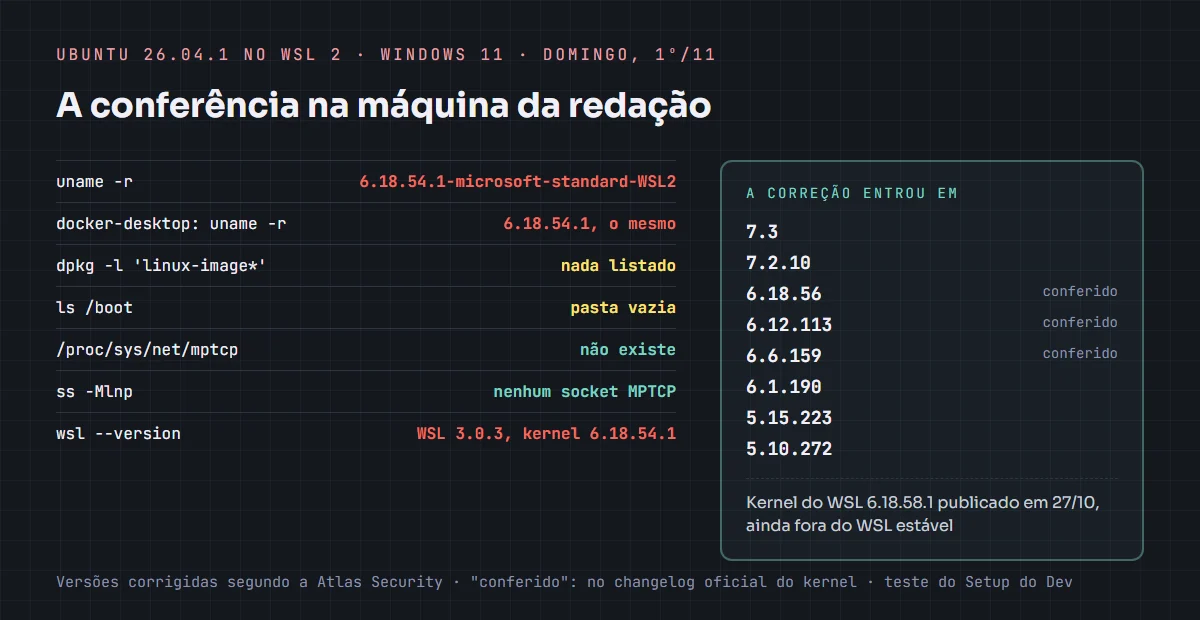
A Microsoft publicou o kernel 6.18.58.1 do WSL na terça (27), mas a versão estável mais recente do próprio WSL, a 3.0.3, ainda traz o 6.18.54.1, e a 3.0.4, em pré-lançamento, não cita o kernel nas notas. Quem roda o wsl --update hoje continua com o kernel de antes. O do WSL, pelo menos, não tem MPTCP: a pasta /proc/sys/net/mptcp não existe.
A leitura do Setup do Dev: o servidor exposto na internet com Ubuntu é o caso que pede atenção hoje, porque não há pacote e a mitigação é parcial. Se ele roda serviço em Go 1.24 ou mais novo, confira o ss -Mlnp antes de qualquer outra coisa.
Fontes: Red Hat, Anthropic, Changelog do Linux 6.18.56, Ubuntu, Atlas Security, Notas do Go 1.24, Versões do WSL, Kernel do WSL
Produzido com auxílio de IA e revisado pela redação.
Comentários (0)
Ainda não há comentários. Comece a conversa.
Deixe seu comentário