Segurança
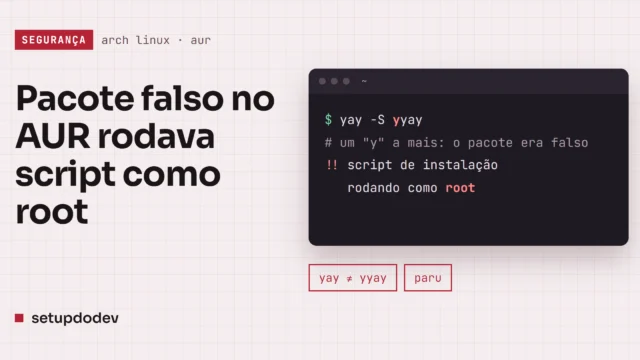
Pacotes falsos do yay e do paru no AUR instalavam malware com acesso de root no Arch Linux
Os pacotes imitavam os dois ajudantes mais usados do AUR e rodavam um script remoto como root. Quem instalou deve considerar o sistema comprometido.
Vulnerabilidades, privacidade e defesa de aplicações.
5 notícias publicadas
Os pacotes imitavam os dois ajudantes mais usados do AUR e rodavam um script remoto como root. Quem instalou deve considerar o sistema comprometido.
Autenticação em dois fatores, códigos de recuperação, chaves e tokens: o que revisar na conta de quem programa, com as regras atuais do GitHub.
Invasores entraram com a credencial roubada de um funcionário. Quase tudo o que levaram era código; o resto, dados pessoais que nem deveriam estar ali.
O fim vale para as edições Enterprise, Education e IoT Enterprise. A Microsoft recomenda migrar para o Windows 11 26H2, lançado em setembro.
A CVE-2026-97229 está no compilador de expressões regulares do CI/CD. As versões 19.2.8, 19.3.4 e 19.4.2 corrigem, e o GitLab.com já está protegido.