Segurança
NoisyTCP: falha de 11 anos no TCP do Linux derruba Nginx, Apache e SSH sem login
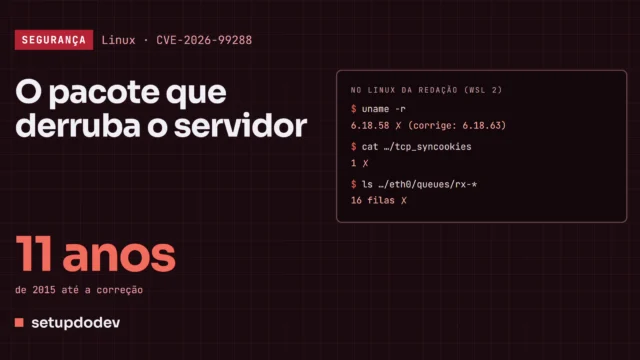
A correção está nos kernels 6.12.117, 6.18.63 e 7.3.4. Testamos os comandos que dizem se um servidor reúne as condições do ataque, e o nosso reunia.
2 notícias publicadas
A correção está nos kernels 6.12.117, 6.18.63 e 7.3.4. Testamos os comandos que dizem se um servidor reúne as condições do ataque, e o nosso reunia.
A Anthropic, que achou o erro, chegou a um exploit de root em 53 minutos. No WSL 2 da redação, o kernel em uso ainda era de antes da correção.