

Microsoft corrige brecha do Outlook já explorada e 18 falhas no VS Code em novembro
O boletim tem 1.362 CVEs. Conferimos aqui: o Windows já tinha a atualização do mês, mas o VS Code estava uma versão atrás da que corrige as falhas.

A Microsoft publicou na terça-feira (10) as atualizações de segurança de novembro, o Patch Tuesday, com a correção de uma falha do Outlook que já vinha sendo explorada em ataques, a CVE-2026-124194. O boletim oficial lista 1.362 CVEs: 1.095 atribuídas pela própria Microsoft e 267 de projetos que os produtos dela incorporam, como o Chromium do Edge (165) e o kernel Linux (41).
Para quem programa, a lista inclui 18 falhas no Visual Studio Code, 14 no ASP.NET Core e outras no .NET, no Visual Studio e no PowerShell. Conferimos a máquina da redação na quarta-feira (11): o Windows já tinha recebido a atualização do mês, mas o VS Code estava uma versão atrás da que fecha as falhas dele.
Como a brecha do Outlook funciona
A Microsoft classifica a falha como falsificação (spoofing), com nota 6,5 no CVSS e gravidade “moderada”. Pelo descritivo da CVE, o atacante envia um arquivo de mensagem preparado e convence a vítima a abri-lo no Outlook. Ao abrir, o programa se conecta a um endereço controlado pelo atacante sem mostrar o aviso habitual de conteúdo externo e entrega o hash NTLMv2 do usuário, que pode ser usado para se autenticar como ele.
O painel de visualização não é caminho de ataque: é preciso abrir o arquivo. A correção está nas versões 16.0.14334.21048 do Office LTSC 2021 e 16.0.17932.21140 do Office LTSC 2024; no Microsoft 365 Apps, chega pelo canal de atualização, com as versões listadas na página de segurança do Microsoft 365 Apps.
O crédito da descoberta cita “Benoit Sevens using Claude with Anthropic” e um segundo pesquisador, identificado só como “nono”. No boletim do mês, cinco CVEs têm a Anthropic no agradecimento.
O que mais o boletim traz
Das 1.095 falhas da Microsoft, 64 são críticas. Por tipo, 536 são de elevação de privilégio e 296 de execução remota de código. As críticas se concentram no Excel (12, todas de execução remota), no Hyper-V (8, de elevação de privilégio) e no Word (4). Nas ferramentas de desenvolvimento, a de nota mais alta é a CVE-2026-120779, de execução remota de código no VS Code, com 9,6.
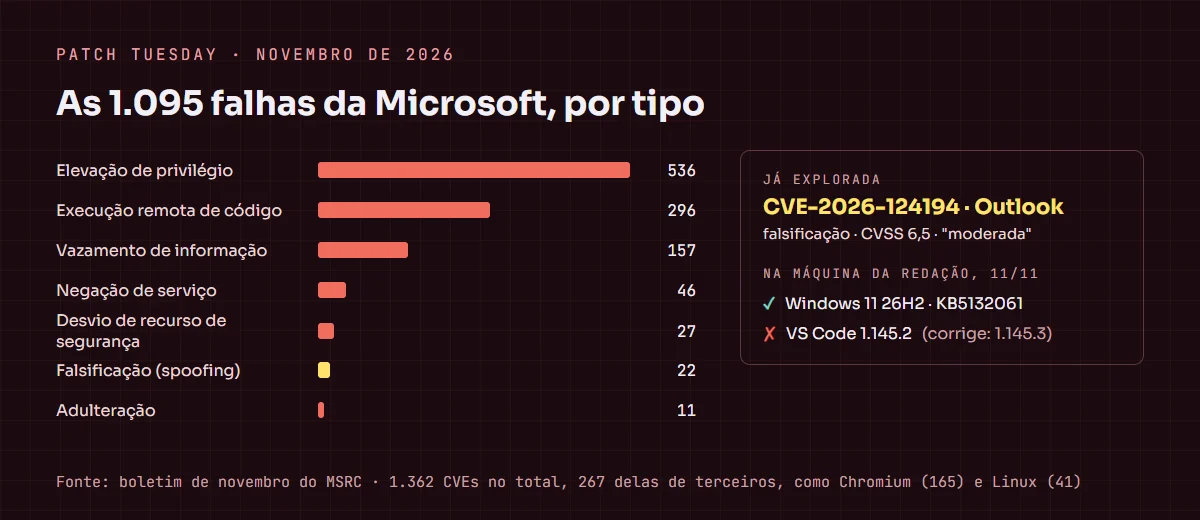
No Windows, a atualização cumulativa é a KB5132061 para o Windows 11 24H2, 25H2 e 26H2, a KB5131087 para o 23H2 e a KB5131096 para o Windows 10 22H2, que só recebe correção pelo programa de atualizações estendidas. O VS Code corrigido é o 1.145.3.
Conferimos na máquina da redação
No PowerShell, o Get-HotFix lista o que entrou no Windows, sem mudar nada:
PS> Get-HotFix | Sort-Object InstalledOn -Descending | Select-Object -First 2 HotFixID, InstalledOn

HotFixID  InstalledOn
--------  -----------
KB5132061 11/11/2026 00:00:00
KB5132688 10/11/2026 00:00:00

PS> code --version
1.145.2
O Windows 11 26H2 (compilação 26300.9974) tinha a KB5132061 desde quarta. O VS Code, não: estava na 1.145.2, e as 18 falhas só foram fechadas na 1.145.3. No editor, a atualização sai pelo menu Ajuda, em “Verificar se há atualizações”, e entra depois de reiniciar. Na terça, quem também precisou de atualização foi o Git, com seis falhas corrigidas na versão 2.56.1.
Análise: a nota não é a fila
A única falha do mês já explorada tem gravidade “moderada”, abaixo de 64 críticas da mesma lista. Quem organiza a atualização pela nota do CVSS deixaria o Outlook para depois, e é ele que os atacantes estão usando agora. O campo “Exploited: Yes” do boletim vale mais que a nota na hora de decidir o que instalar primeiro, e no caso de quem programa, o editor entra nessa conta: o VS Code abre repositório de terceiro todo dia.
Fontes: Microsoft Security Response Center: notas de novembro de 2026, MSRC: CVE-2026-124194, API do MSRC (boletim em CVRF)
Produzido com auxílio de IA e revisado pela redação.
Comentários (0)
Ainda não há comentários. Comece a conversa.
Deixe seu comentário