

PostgreSQL corrige 52 falhas, uma delas escondida há 22 anos, e encerra a versão 14
As versões 18.7, 17.12, 16.16, 15.20 e 14.25 saíram na quinta-feira (12). Reproduzimos o defeito que deixa um nulo entrar numa coluna NOT NULL.

O PostgreSQL publicou na quinta-feira (12) as versões 18.7, 17.12, 16.16, 15.20 e 14.25, que corrigem 52 vulnerabilidades e mais de 140 defeitos. É a última atualização do PostgreSQL 14, que a partir de agora não recebe mais correções. A segunda versão candidata do PostgreSQL 19 saiu junto; o lançamento está previsto para 19 de novembro.
A falha que mais chamou atenção é a CVE-2026-6460, com nota 8,8: uma confusão de tipos que permite a quem cria objetos no banco executar código no sistema operacional, com o usuário que roda o PostgreSQL. O pesquisador que a encontrou, Mehmet İnce, diz que o defeito tem 22 anos e pode ser disparado pelo papel de login com menos privilégio.
Como a falha funciona
O caminho principal passa pelo ALTER ... SET DATA TYPE. No texto em que conta a descoberta, İnce criou um tipo composto com um campo uuid, preparou uma consulta com ele, trocou o tipo do campo para bytea e só então executou a consulta preparada. Os 16 bytes do uuid continuaram os mesmos, mas passaram a ser lidos como bytea, e o processo do servidor caiu. Controlando esses bytes, ele chegou à execução de código.
O aviso oficial descreve um problema mais largo: o sistema não acompanhava direito o tipo dos valores já criados, e valores velhos podiam sobrar no dicionário de dados, em variáveis de PL/pgSQL e em outros lugares. Há outras rotas além do ALTER, como adicionar uma coluna, desfazer com ROLLBACK e adicionar de novo.
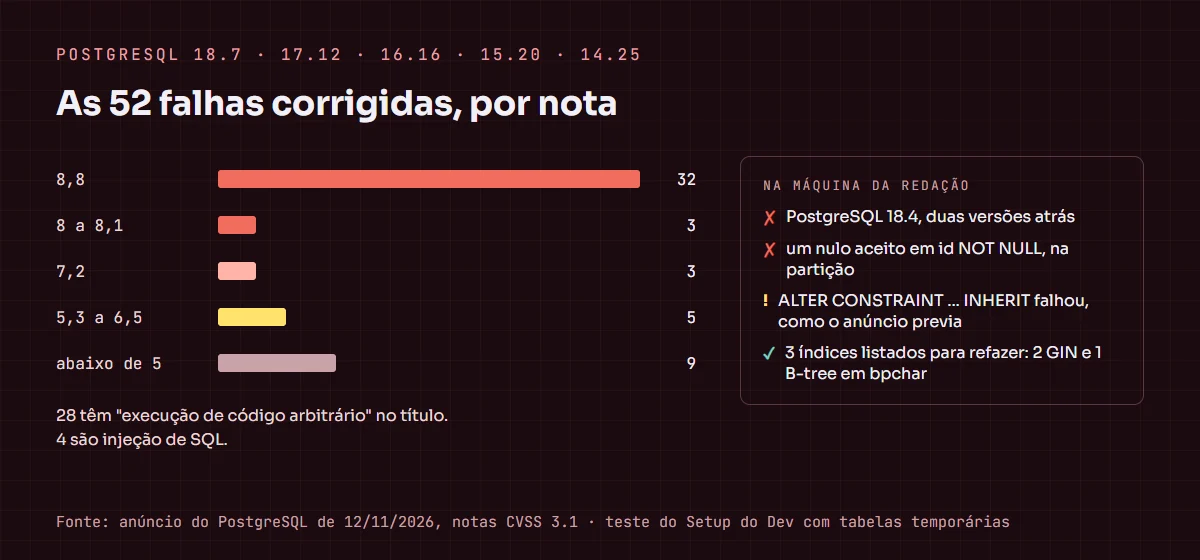
E ela não está sozinha. Das 52 falhas da lista, 28 têm “execução de código arbitrário” no título, 27 delas com a mesma nota 8,8, e quatro são injeção de SQL, em ferramentas como o pg_dump e o reindexdb.
Depois de atualizar, ainda há o que fazer
Atualização menor dispensa dump e pg_upgrade: basta parar o servidor e trocar os binários. Desta vez, porém, o anúncio pede passos depois da troca, porque alguns dos defeitos corrigidos podem ter estragado índices e restrições:
- refazer os índices GIN, se houver suspeita de corrupção;
- refazer os índices GiST do
pg_trgmque usamgist_trgm_ops; - refazer os índices B-tree de colunas
bpchardeclaradas sem tamanho (char(n)fica de fora); - fazer um backup completo novo, para quem usa backup incremental;
- conferir as restrições
NOT NULL NO INHERITem tabelas particionadas.
O que conferimos aqui
O PostgreSQL da máquina da redação estava na 18.4, com duas atualizações puladas, e o anúncio lembra que quem pulou versões precisa ler as notas delas também. Nele, reproduzimos o último item da lista, só com tabelas temporárias:
CREATE TEMPORARY TABLE base (id int NOT NULL NO INHERIT, dia date);
CREATE TEMPORARY TABLE venda (LIKE base INCLUDING ALL) PARTITION BY RANGE (dia);
CREATE TEMPORARY TABLE venda_2026 PARTITION OF venda
  FOR VALUES FROM ('2026-01-01') TO ('2027-01-01');
INSERT INTO venda VALUES (NULL, '2026-11-13');  -- INSERT 0 1
A 18.4 recusa o NO INHERIT escrito direto na tabela particionada, mas aceitou o que veio pelo LIKE. O resultado é uma tabela que diz não aceitar nulo em id e uma partição com um nulo dentro. A consulta do anúncio achou a restrição. O conserto sugerido, ALTER CONSTRAINT ... INHERIT, falhou como o próprio anúncio avisa que falharia: “a coluna “id” da relação “venda_2026″ contém valores nulos”. Quem tiver o caso vai precisar limpar os nulos antes.
Para os índices, juntamos os três casos numa consulta só:
SELECT i.indrelid::regclass AS tabela, c.relname AS indice, am.amname AS metodo
FROM pg_index i
JOIN pg_class c ON c.oid = i.indexrelid
JOIN pg_am am ON am.oid = c.relam
WHERE am.amname = 'gin'
   OR (am.amname = 'gist' AND EXISTS (
        SELECT 1 FROM unnest(i.indclass) oc JOIN pg_opclass o ON o.oid = oc
        WHERE o.opcname = 'gist_trgm_ops'))
   OR (am.amname = 'btree' AND EXISTS (
        SELECT 1 FROM pg_attribute a
        WHERE a.attrelid = i.indrelid AND a.attnum = ANY (i.indkey)
          AND a.atttypid = 'bpchar'::regtype AND a.atttypmod = -1))
ORDER BY 1, 2;
No teste, ela listou os dois índices GIN e o B-tree da coluna bpchar, e deixou de fora o da coluna char(2). Vale rodar antes de atualizar, para medir a janela: segundo a documentação, o REINDEX trava a escrita na tabela e as leituras que usariam o índice; o REINDEX CONCURRENTLY evita a trava, mas demora mais.
Quem corre mais risco
Na nossa leitura, a maior parte das falhas graves pede um usuário capaz de criar tabelas, tipos ou funções. O risco maior é de quem entrega acesso ao banco a terceiros, como os serviços de PostgreSQL gerenciado, tema da série de İnce, e os servidores com vários clientes. A aplicação web cujo usuário só lê e grava linhas está menos exposta, mas uma injeção de SQL nela vira porta de entrada. E quem está no 14 tem dois trabalhos: aplicar a 14.25 e marcar a migração.
Fontes: PostgreSQL: anúncio das versões 18.7, 17.12, 16.16, 15.20 e 14.25, PostgreSQL: CVE-2026-6460, Mehmet İnce, Documentação do PostgreSQL: REINDEX
Produzido com auxílio de IA e revisado pela redação.
Comentários (0)
Ainda não há comentários. Comece a conversa.
Deixe seu comentário