

Git 2.56.1 corrige seis falhas, uma delas com execução de código ao clonar submódulos
Há correção para mais seis séries antigas. Conferimos aqui: o Git for Windows e o do Ubuntu no WSL estavam em versões vulneráveis nesta quarta.

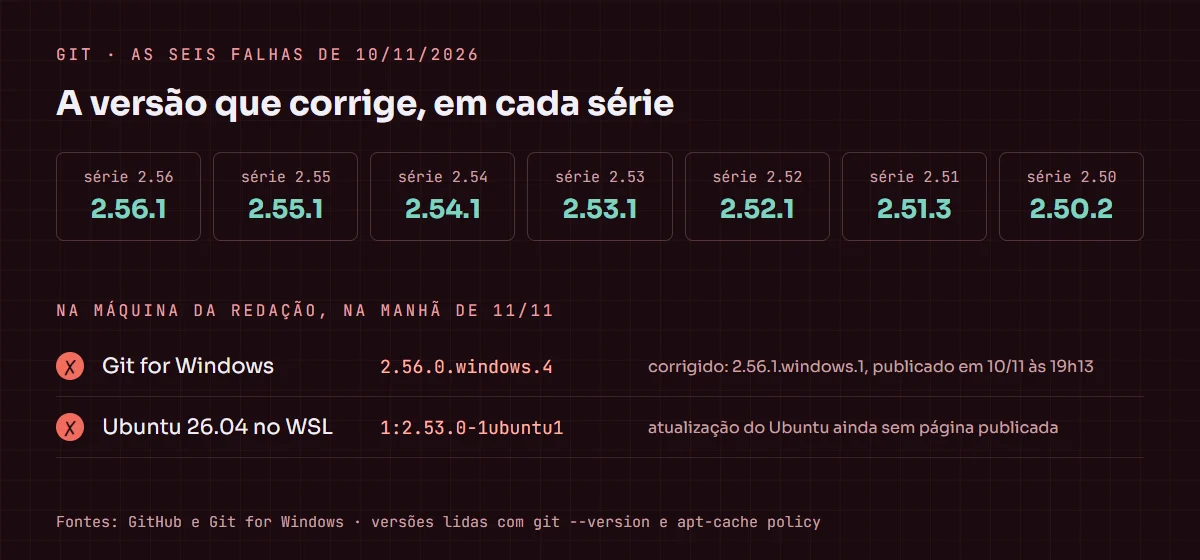
O projeto Git lançou na terça-feira (10) versões que corrigem seis falhas de segurança. A mais grave, a CVE-2026-111760, permite que um repositório malicioso execute código na máquina de quem o clona com submódulos (o git clone --recurse-submodules). A correção está no Git 2.56.1 e foi levada para as séries 2.55.1, 2.54.1, 2.53.1, 2.52.1, 2.51.3 e 2.50.2.
No anúncio do GitHub, Elijah Newren, engenheiro da empresa e autor do mecanismo de merge padrão do Git, recomenda atualizar para a 2.56.1 ou para a correção da sua série, e também os programas que trazem uma cópia própria do Git.
Como funciona a falha do clone
Antes de escrever um arquivo na pasta de trabalho, o Git confere o caminho e recusa os que sobrescreveriam os próprios metadados do repositório. O problema estava no índice: um caminho longo demais sofria um truncamento de inteiro, passava pela conferência com um nome e era gravado com outro, mais curto.
Com essa diferença, o atacante troca o arquivo .git de um submódulo por um link simbólico para uma pasta com configuração ou hooks preparados por ele. Quando o Git usa essa pasta, ainda durante o clone recursivo, o código do atacante roda. A correção recusa caminhos de índice longos demais antes que o tamanho seja truncado, segundo o alerta de segurança.
As outras cinco
- CVE-2026-113408: ao clonar um repositório vazio pelo protocolo v2, um servidor malicioso podia anunciar um HEAD com
../no nome e fazer o Git escrever fora da pasta de referências; - CVE-2026-114467: uma mensagem com mais de duas assinaturas GPG corrompia a pilha. Dá para disparar com o merge de uma tag, o que pode afetar serviços que fazem merges em nome dos usuários;
- CVE-2026-114469: um patch binário pequeno, comprimido, passava pelo limite de cerca de 1 GiB e, descompactado, causava uma leitura fora da memória reservada;
- CVE-2026-105437: a conta do tamanho de um merge muito grande estourava, e o Git escrevia além do espaço reservado;
- CVE-2026-114466: três recursos do
git fast-importliam ou criavam arquivos fora do repositório. Agora só funcionam com--allow-unsafe-features.
O que conferimos na nossa máquina
Na manhã desta quarta-feira (11), olhamos as duas instalações do Git da máquina da redação. O Git for Windows estava na 2.56.0.windows.4, vulnerável. A versão corrigida, a 2.56.1.windows.1, foi publicada na terça às 19h13 (horário de Brasília), e as notas dela citam as seis CVEs. A instalação traz o comando git update-git-for-windows, que baixa a versão nova.
No Ubuntu 26.04 do WSL, o pacote instalado era o 1:2.53.0-1ubuntu1, também de uma série afetada. O índice do apt daquela máquina era de outubro, então a falta de atualização na listagem não dizia nada; e a página do Ubuntu para a CVE principal ainda dava “não encontrada”. Nas distribuições, a correção costuma chegar como uma revisão nova do mesmo pacote, e não como 2.53.1: por isso a conferência é pelo número do pacote, depois de atualizar o índice.
git --version
sudo apt update && apt list --upgradable 2>/dev/null | grep '^git/'
O que fazer
Atualize o Git do computador, e não esqueça os outros lugares onde ele roda: imagens de Docker, servidores de integração contínua e programas que trazem uma cópia própria. O GitHub diz que já corrigiu o github.com e que o Codespaces e o Actions vão receber o Git atualizado. Para quem tem GitHub Enterprise Server, as versões são a 3.19.15, a 3.20.11, a 3.21.9 e a 3.22.4.
A leitura do Setup do Dev: enquanto a atualização não chega a todas as máquinas, vale a recomendação do próprio anúncio, que é não clonar com submódulos nem fazer merge de tags de repositórios em que você não confia. Ela não substitui a correção.
Fontes: GitHub Blog, Git for Windows, Notas do Git 2.56.1
Produzido com auxílio de IA e revisado pela redação.
Comentários (0)
Ainda não há comentários. Comece a conversa.
Deixe seu comentário