

Honeypots registram 35 invasões pelo PHP2Shell em servidores com PHP 8.4.26
Pesquisador da Perplexity captou o ataque inteiro no sábado (24). E o PHP tem uma terceira falha, ainda sem correção, que pede a mesma mitigação de antes.

As falhas PHP2Shell, corrigidas pelo PHP na quarta-feira (21), já foram exploradas com sucesso fora de laboratório. Adel Karimi, líder de detecção e resposta da Perplexity, registrou no sábado (24) 35 comandos executados em servidores-isca, os honeypots, que rodavam PHP 8.4.26 com Apache e mod_php. Até então, o que as empresas de segurança tinham visto eram varreduras e exploits que não funcionavam.
Segundo o BleepingComputer, Marcus Hutchins, pesquisador da Expel que vinha acompanhando os relatos de invasão, chamou o caso de “de longe a confirmação de maior qualidade” que viu até agora (tradução livre). As falhas são a CVE-2026-109618 e a CVE-2026-109619, que o Setup do Dev explicou na semana passada.
Quatro pedidos até o shell
O relatório de Karimi, publicado no GitHub, junta a captura de pacotes, os registros do Apache e os eventos de processo do sistema para mostrar o ataque de ponta a ponta. São quatro pedidos POST seguidos para a raiz do site. O primeiro e o terceiro forçam o PHP a estourar o limite de memória. O segundo, de 33 MB, faz o servidor devolver um cookie PHPSESSID de 800 KB com pedaços da memória do processo. O último usa os endereços que vazaram nesse cookie para driblar o ASLR e entrega o comando.
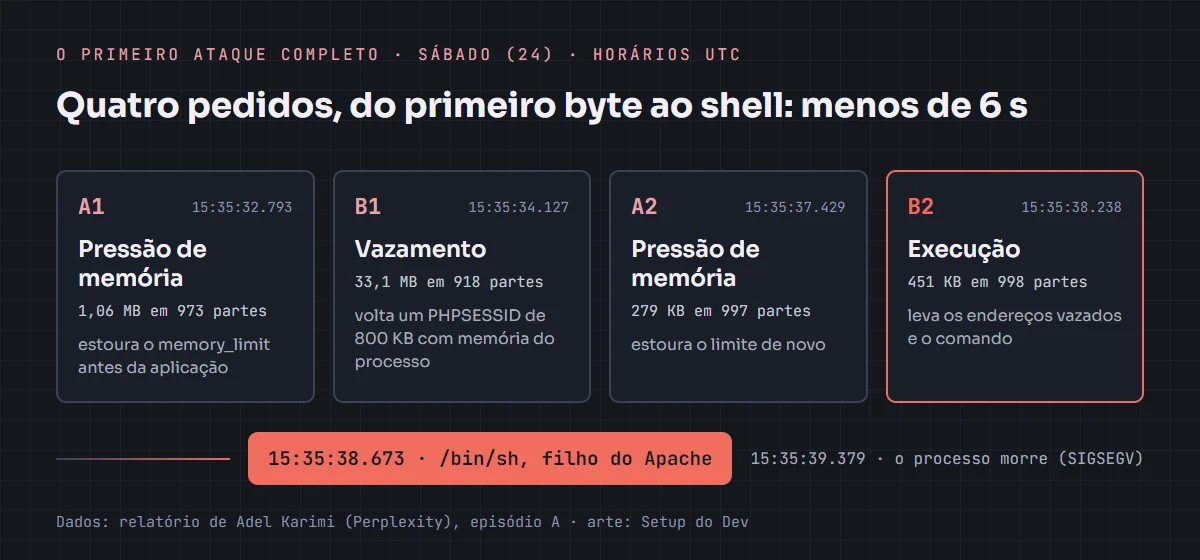
No primeiro caso descrito, a cadeia inteira levou menos de seis segundos. O /bin/sh abriu como filho do Apache, com o usuário do servidor web, e o processo morreu logo depois com segmentation fault. Os erros de memória aparecem com a marca in Unknown on line 0, antes de qualquer linha da aplicação rodar, o que aponta para o motor do PHP, e não para um CMS.
Os comandos vieram de dois endereços IP de empresas de hospedagem, e o relatório evita dizer se são um ou dois grupos. O padrão dos pedidos bate com um exploit público. Karimi também avisa que os servidores-isca eram um alvo favorável, com um único processo do Apache, e que o resultado não mede a chance de sucesso em outras configurações.
Uma terceira falha, ainda sem correção
Na sexta-feira (23), a equipe do PHP publicou a mitigação de uma nova falha de execução remota de código, a CVE-2026-115560, que não tem correção. Ela só funciona numa combinação rara: a aplicação define session.serialize_handler como php_binary ou php_serialize na configuração, troca para php com ini_set() antes do session_start() e mantém ligado o progresso de upload da sessão. A correção vem no ciclo normal de versões. Até lá, a recomendação é desligar a diretiva session.upload_progress.enabled, a mesma mitigação pedida antes das correções do PHP2Shell.
O que a gente testou: a mitigação não vale no código
A diretiva tem uma pegadinha. No manual do PHP, ela aparece como INI_PERDIR: só pode ser mudada no php.ini, no .user.ini, no .htaccess ou na configuração do servidor web. Num PHP 8.5.7 aqui da redação, o ini_set() devolveu false e a diretiva continuou ligada:
$ php -r 'var_dump(ini_set("session.upload_progress.enabled", "0"));'
bool(false)

$ php -d session.upload_progress.enabled=0 -r 'var_dump(ini_get("session.upload_progress.enabled"));'
string(1) "0"
Então a linha vai no arquivo de configuração (session.upload_progress.enabled = 0), e o PHP-FPM ou o Apache precisa ser reiniciado. Também convém conferir a versão pelo próprio site, e não só pelo terminal: o php -v mostra o PHP da linha de comando, que pode não ser o mesmo pacote que atende as páginas. As versões corrigidas são a 8.5.12, a 8.4.27, a 8.3.36 e a 8.2.35.
Quem quiser procurar sinais de tentativa pode buscar in Unknown on line 0 junto de Allowed memory size no log de erros do PHP, e Segmentation fault no log de erros do Apache. Não é prova de invasão: o próprio relatório não trata nenhum alerta isolado como prova. Mas, num servidor que ainda roda uma versão sem correção, esses sinais pedem uma investigação completa.
A leitura do Setup do Dev: a dúvida sobre a existência de um exploit que funciona acabou no sábado. Servidor com PHP desatualizado e aberto na internet deve ser tratado como alvo, com atualização imediata.
Fontes: BleepingComputer, Relatório de Adel Karimi, BleepingComputer (mitigação da CVE-2026-115560), Manual do PHP
Produzido com auxílio de IA e revisado pela redação.
Comentários (0)
Ainda não há comentários. Comece a conversa.
Deixe seu comentário