

Versão 1.107.0 do LiteLLM saiu com malware que rouba credenciais de nuvem e de IA
O pacote ficou 1h43 no PyPI e as imagens Docker, até 2h33 no ar na quarta (21). O atacante usou tokens de três desenvolvedores para mudar a publicação.

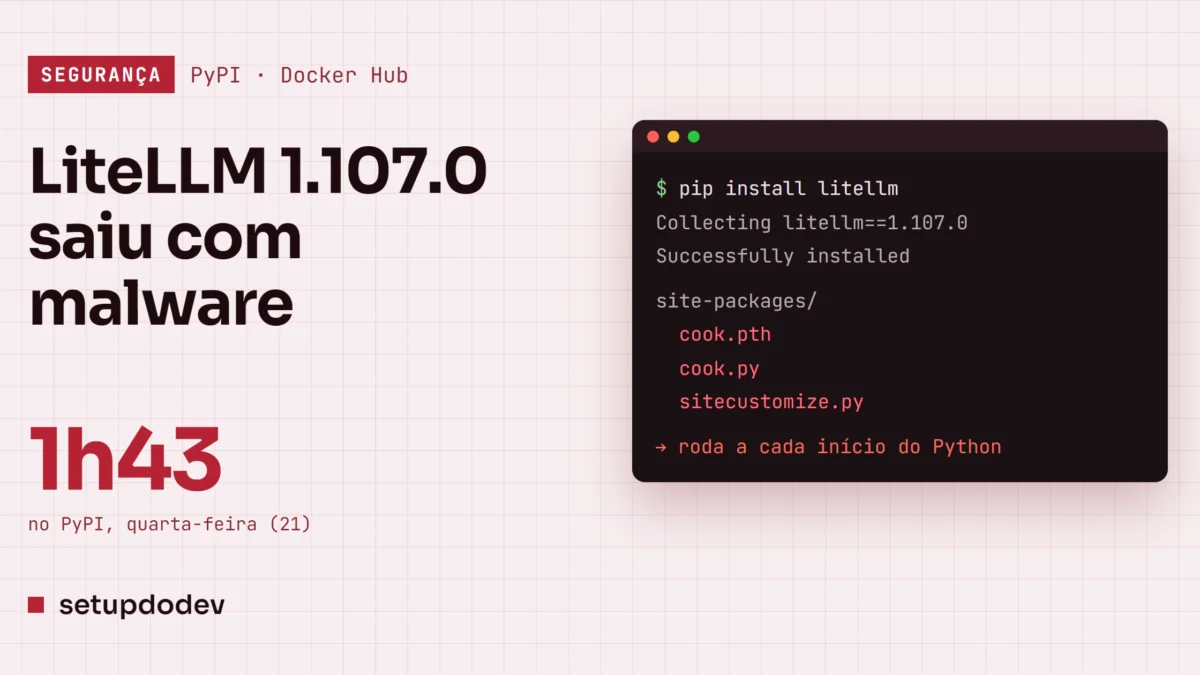
A versão 1.107.0 do LiteLLM, biblioteca Python e gateway que dá acesso a modelos de vários provedores de IA por uma API só, foi publicada com um malware que rouba credenciais. O pacote envenenado ficou no PyPI das 11h39 às 13h23 (UTC) de quarta-feira (21), e as imagens Docker com as tags latest e v1.107.0, até as 14h20. Segundo o relatório do projeto, o atacante usou credenciais de três desenvolvedores para alterar o processo de publicação.
O alcance potencial é grande: o LiteLLM soma 92 milhões de downloads mensais no PyPI, segundo o BleepingComputer, e a versão maliciosa foi para quem instalou sem fixar versão naquelas horas. Os clientes da versão Enterprise, que usam uma distribuição privada, não foram afetados. A tag 1.107.0 do código-fonte no GitHub também está limpa; só os pacotes publicados foram alterados.
Como a publicação foi tomada
A cronologia do relatório começa às 10h08 (UTC). A proteção de branch barrou uma mudança no workflow privado de publicação, e cinco segundos depois a credencial de uma conta privilegiada, de um dos dois donos da organização no GitHub, foi usada para desligar a proteção e forçar a mudança. O workflow alterado passou a buscar o código num repositório do atacante, Berri-AI/litellm, com um hífen a mais que o nome da organização verdadeira. Às 11h11, a credencial de um segundo desenvolvedor aprovou a etapa de produção. Depois da publicação, a de um terceiro apagou os registros das execuções.
Como o atacante conseguiu os três tokens ainda não está confirmado. A suspeita do projeto passa por uma conta com nome inofensivo, exposta à internet, na instalação interna do LiteLLM. O relatório afirma que o Claude Code pode incluir tokens OAuth da GitHub CLI no corpo das respostas, e que esses tokens podem aparecer nos logs do LiteLLM quando as respostas são registradas. Na segunda-feira, as permissões de publicação tinham sido ampliadas para que dois engenheiros soltassem correções diárias.
É o segundo incidente do ano. Em março, segundo o BleepingComputer, o grupo TeamPCP publicou versões maliciosas no PyPI depois de invadir o Trivy, scanner da Aqua Security usado no CI/CD do projeto. Depois disso, o LiteLLM passou a publicar a partir de um repositório privado, com publicação confiável no GitHub e tags Docker imutáveis. Não bastou contra credenciais legítimas nas mãos erradas.
O que o malware faz
O pacote trazia três arquivos no diretório de bibliotecas do Python: cook.pth, cook.py e sitecustomize.py. O Python lê os arquivos .pth e importa o sitecustomize toda vez que inicia, então o código malicioso roda antes de qualquer aplicação, inclusive quando alguém executa o pip para investigar. Um carregador separado consulta, a cada hora, um endereço no GitHub e baixa mais código Python para rodar.
A coleta é ampla: credenciais de AWS, Azure, Google Cloud, Kubernetes e Docker; as chaves de provedores de IA guardadas pelo LiteLLM e os arquivos de autenticação de ferramentas de IA; tokens de Git, GitHub, npm, PyPI e CI/CD; arquivos .env; chaves SSH, GPG e TLS; senhas e cookies dos navegadores; variáveis de ambiente e histórico do shell. Tudo sai cifrado com AES-256 e RSA-4096 para litellm[.]dev/healthcheck. Empresas de segurança de aplicações, entre elas a Socket e a Endor Labs, detectaram a versão até seis minutos depois da publicação.
O que fazer se você usa o LiteLLM
O projeto recomenda fixar a versão 1.106.2, a última limpa, e seguir uma ordem que não começa pelo pip install:
- procure
litellm-1.107.0.dist-info,cook.pthesitecustomize.pysem iniciar o Python no ambiente, porque qualquer execução dispara o malware de novo; - trate como comprometido todo container que rodou a imagem de índice
sha256:1bbcb1443bc9…; - apague os três arquivos e os
.pycdeles de cadasite-packages, encerre o processo que segura/tmp/remote_code_loader.locke, de preferência, reconstrua a imagem do zero; - se a máquina tinha saída para a internet, considere que os dados saíram e troque tudo o que ela alcançava: o papel IAM, as chaves de provedor guardadas no banco do proxy, as chaves master e virtuais e a senha do
DATABASE_URL.
A leitura do Setup do Dev: um gateway de IA guarda num lugar só as chaves de todos os provedores que a empresa usa, e isso faz dele um alvo melhor que a maioria das bibliotecas. Quem fixava a versão e atualizava de propósito, e não pelo latest, ficou de fora desta vez.
Fontes: LiteLLM, BleepingComputer
Produzido com auxílio de IA e revisado pela redação.
Comentários (0)
Ainda não há comentários. Comece a conversa.
Deixe seu comentário