

PHP corrige as falhas PHP2Shell, que deixam atacante sem login rodar código no servidor
As versões 8.5.12, 8.4.27, 8.3.36 e 8.2.35 fecham duas brechas de nota 9.2, e a Cloudflare já via ataques antes de as correções serem publicadas.

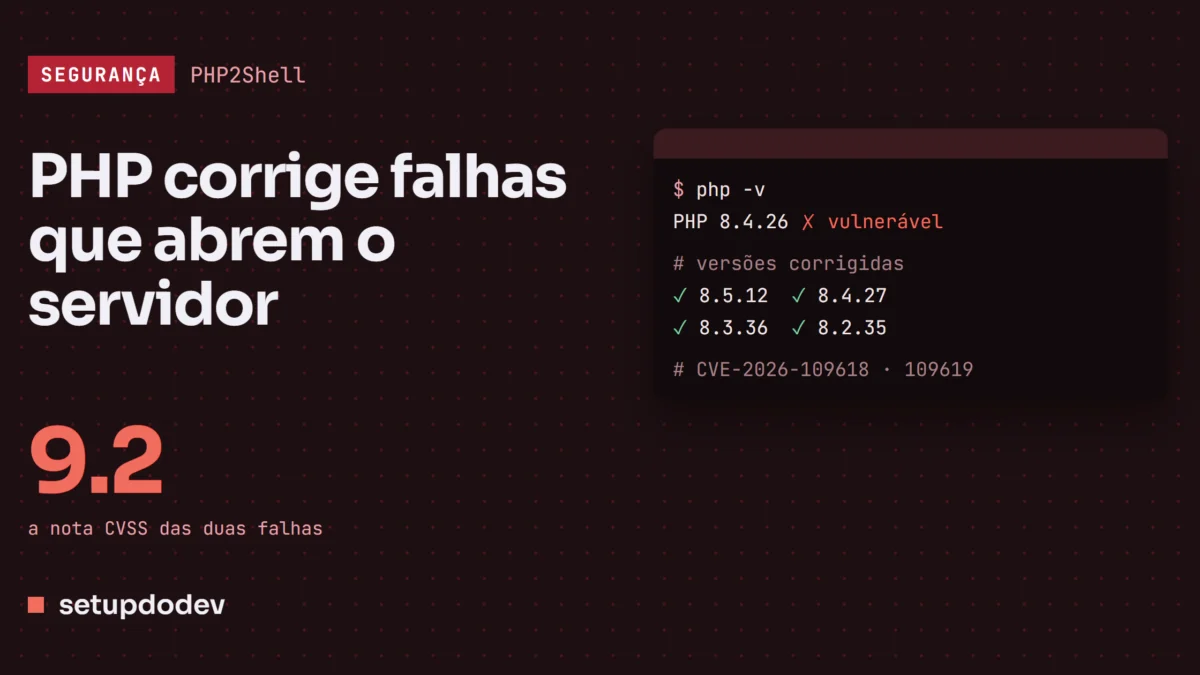
O projeto PHP publicou na quarta-feira (21) as versões 8.5.12, 8.4.27, 8.3.36 e 8.2.35, que corrigem duas falhas de execução remota de código batizadas de PHP2Shell. Com elas, um pedido sem login pode terminar com o atacante rodando comandos no servidor, com a conta do processo web. A Cloudflare viu as primeiras tentativas de ataque antes mesmo de as correções saírem, e a recomendação da PHP Foundation é atualizar agora.
As falhas são a CVE-2026-109618 e a CVE-2026-109619. Um pré-anúncio circulou com nota 10.0 no CVSS, mas a fundação corrigiu: a nota real é 9.2. Segundo a BleepingComputer, entram na conta todas as instalações que atendem pedidos web, seja com PHP-FPM, Apache com mod_php, php-cgi, FrankenPHP ou LiteSpeed.
Duas brechas com a mesma origem
As duas nascem de um pedido que termina de forma anormal e deixa a memória do PHP num estado inválido.
Na 109618, um pedido que bate no memory_limit na hora errada deixa dados internos montados pela metade, e o interpretador passa a tratá-los como válidos. No Apache com mod_php, o pedido dispara a falha antes de qualquer linha da aplicação rodar, e a execução de código foi demonstrada com a configuração padrão. No PHP-FPM, o ataque foi confirmado por caminhos que passam pelo código da aplicação.
Na 109619, um erro fatal no ponto errado deixa o estado interno apontando para a memória de um pedido anterior. O pedido seguinte, atendido pelo mesmo worker, usa essa memória já liberada (um use-after-free). O efeito vai do travamento do processo à execução de código, demonstrada contra uma aplicação real no mod_php.
A VirusTotal estima mais de 5,1 milhões de servidores PHP expostos na internet, cerca de 3,8 milhões deles com pelo menos uma porta aberta. O NCSC, o centro de cibersegurança do Reino Unido, recomendou atualizar imediatamente ou tirar os sistemas do ar até a correção.
Quem achou, e com ajuda de quê
A primeira pista da falha de memória apareceu em 2024, quando um desenvolvedor do núcleo do PHP contratado pela fundação corrigia um problema relatado numa auditoria da Quarkslab. Em 11 de agosto deste ano, a Calif relatou a execução de código, e a OpenAI chegou à mesma causa no mesmo dia. A Wiz mandou vetores de ataque em 24 de agosto, e a OpenAI enviou outros em 18 de setembro.
A publicação da PHP Foundation conta que o ritmo mudou com a IA: foram 15 CVEs publicadas desde 1º de julho e mais de 100 relatos inválidos, duplicados ou impossíveis de reproduzir. Para dar conta, a fundação montou em maio uma equipe de segurança do ecossistema, contratou gente para triagem e reforço do código, e usa modelos de IA para varrer o PHP e validar relatos. Ela pede patrocínio a quem depende da linguagem, de empresas de hospedagem a governos.
O que fazer até atualizar
As versões 8.2 a 8.5 recebem a correção oficial. Para a 7.4, a 8.0 e a 8.1, a equipe de segurança publicou só o mínimo de código-fonte para quem compila por conta própria; essas linhas não recebem mais versões do projeto, e a saída é a distribuição ou o fornecedor com suporte estendido. Segundo a BleepingComputer, as medidas provisórias reduzem o risco, sem fechar a porta:
memory_limit=-1, de preferência comphp_admin_valueno pool do FPM ou no Apache, para a aplicação não sobrescrever;post_max_sizebaixo: 8M sem upload, 32M com upload;session.upload_progress.enabled=0e, no PHP 8.5,fatal_error_backtraces=0, com todos os workers reiniciados.
Esconder o erro com display_errors, error_reporting ou @ não ajuda. As regras de WAF da Cloudflare também são temporárias, e Gina Peter Banyard, desenvolvedora do núcleo do PHP, disse que a única defesa permanente é a versão corrigida.
Na prática, o primeiro passo é saber qual PHP atende o site, e não o do terminal: php -v e o PHP-FPM podem ser versões diferentes na mesma máquina. Em hospedagem compartilhada, a atualização é da empresa de hospedagem, e o painel dela mostra se a versão já mudou. Quem roda WordPress, Laravel ou qualquer aplicação PHP com mod_php está no grupo de maior risco, porque ali o ataque nem precisa chegar ao código do site.
Fontes: PHP Foundation, BleepingComputer
Produzido com auxílio de IA e revisado pela redação.
Comentários (0)
Ainda não há comentários. Comece a conversa.
Deixe seu comentário