Drupal corrige falha crítica que pode deixar visitante anônimo rodar código no servidor
A falha recebeu nota 19 de 25 e atinge todas as versões com suporte. A correção está no 10.6.19, no 11.3.19 e no 11.4.10, e exploits podem surgir em horas.
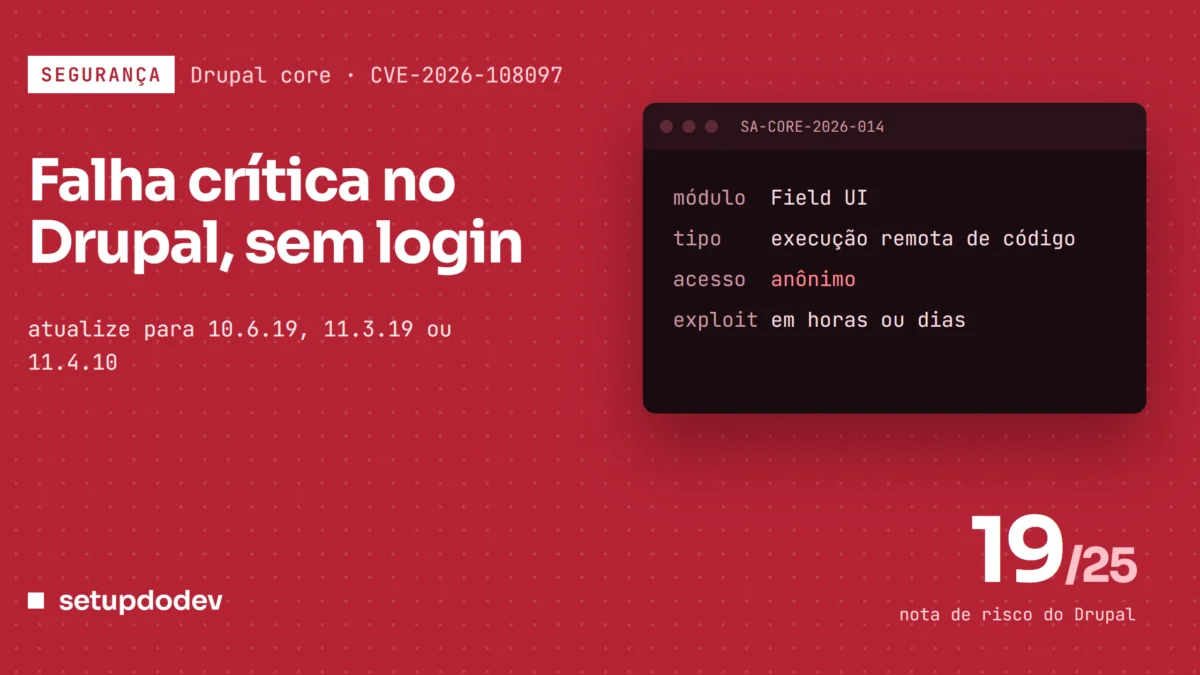
O Drupal publicou na quarta-feira (14) a correção de uma falha crítica de execução remota de código no núcleo do CMS. Ela está no Field UI, o módulo que monta a tela de campos dos tipos de conteúdo, e atinge todas as versões com suporte. No comunicado SA-CORE-2026-014 (CVE-2026-108097), a equipe de segurança dá à falha nota 19 de 25 e diz que, em pelo menos um caminho conhecido, quem ataca não precisa estar logado.
Quem cuida de site em Drupal precisa ir para a 10.6.19, a 11.3.19 ou a 11.4.10, conforme a linha que usa. No mesmo dia saiu uma segunda correção, para o módulo contribuído Entity List, com a mesma nota.
O núcleo sozinho não basta para o ataque
O detalhe que muda a leitura do risco: segundo o comunicado, a falha não pode ser explorada só com o núcleo instalado. O caminho passa por módulos contribuídos, e o Drupal diz conhecer “vários” deles que expõem a parte vulnerável, um dos quais sem exigir login. Código escrito sob medida para o site também pode abrir a porta.
Na prática, isso deixa pouca gente tranquila. Site em Drupal quase nunca roda só com o núcleo, e saber se algum dos módulos instalados é um desses caminhos dá mais trabalho do que atualizar.
A nota 19 vem da calculadora de risco do próprio Drupal, e o vetor publicado explica de onde ela sai: complexidade de acesso básica, nenhuma autenticação, acesso a todos os dados não públicos e possibilidade de alterar ou apagar todos eles. A exploração está marcada como teórica, porque não havia código de ataque público quando o comunicado saiu.
As versões afetadas e as corrigidas
A falha atinge o Drupal desde a 8.9.0. A tabela de correções:
- linha 11.4: atualizar para a 11.4.10;
- linha 11.3: atualizar para a 11.3.19;
- linha 10.6: atualizar para a 10.6.19;
- 11.2 e anteriores, 10.5 e anteriores, Drupal 8 e 9: fora de suporte, sem correção.
As versões de teste do Drupal 12 (da 12.0.0-alpha1 até antes da beta2) também estão na faixa afetada. Elas não deveriam estar em produção, e o BleepingComputer informa que o 12.0 final já vai sair com a correção.
Para quem usa o Entity List, módulo que monta listas de conteúdo sem passar pelo Views, a versão segura é a 3.0.10 (CVE-2026-108099). Ele segue a mesma lógica: sozinho não é explorável, mas combinado com outros módulos contribuídos é, e há caminho sem login.
O aviso veio dois dias antes
A equipe de segurança tinha avisado na segunda-feira (12), num comunicado prévio, que a correção sairia na quarta, entre 16h e 21h UTC (de 13h às 18h em Brasília). O texto pedia que os administradores reservassem tempo para atualizar naquela janela e deixassem o site, antes dela, na última versão da linha que usam, para não descobrir outro problema de atualização na hora errada.
O mesmo aviso explica a pressa: na avaliação da equipe, exploits “podem ser desenvolvidos em horas ou dias” (tradução livre) depois que a correção é publicada.
Quem não pode atualizar agora
O comunicado dá uma saída provisória: desinstalar o Field UI, o módulo que serve para editar a estrutura dos campos pelo painel, enquanto o site não é atualizado. Os sites protegidos pelo Drupal Steward, o serviço de proteção da associação, têm uma barreira contra os vetores conhecidos, mas o próprio Drupal avisa que ela não cobre todos os ataques possíveis e que esses sites também devem atualizar.
A leitura do Setup do Dev: quem ainda está numa linha sem suporte, como a 10.5 ou a 11.2, tem o problema maior. Não há correção para essas versões, e a desinstalação do Field UI é a única proteção oferecida até a migração para uma linha atendida. O Drupal estima que mais de um milhão de sites usam o CMS, e uma falha sem login, com exploit esperado para os próximos dias, costuma virar varredura automática pouco depois.
Fontes: Drupal Security Team (SA-CORE-2026-014), Drupal (SA-CONTRIB-2026-218), Drupal (PSA-2026-10-12), BleepingComputer
Produzido com auxílio de IA e revisado pela redação.
Comentários (0)
Ainda não há comentários. Comece a conversa.
Deixe seu comentário