Pacotes falsos do yay e do paru no AUR instalavam malware com acesso de root no Arch Linux
Os pacotes imitavam os dois ajudantes mais usados do AUR e rodavam um script remoto como root. Quem instalou deve considerar o sistema comprometido.
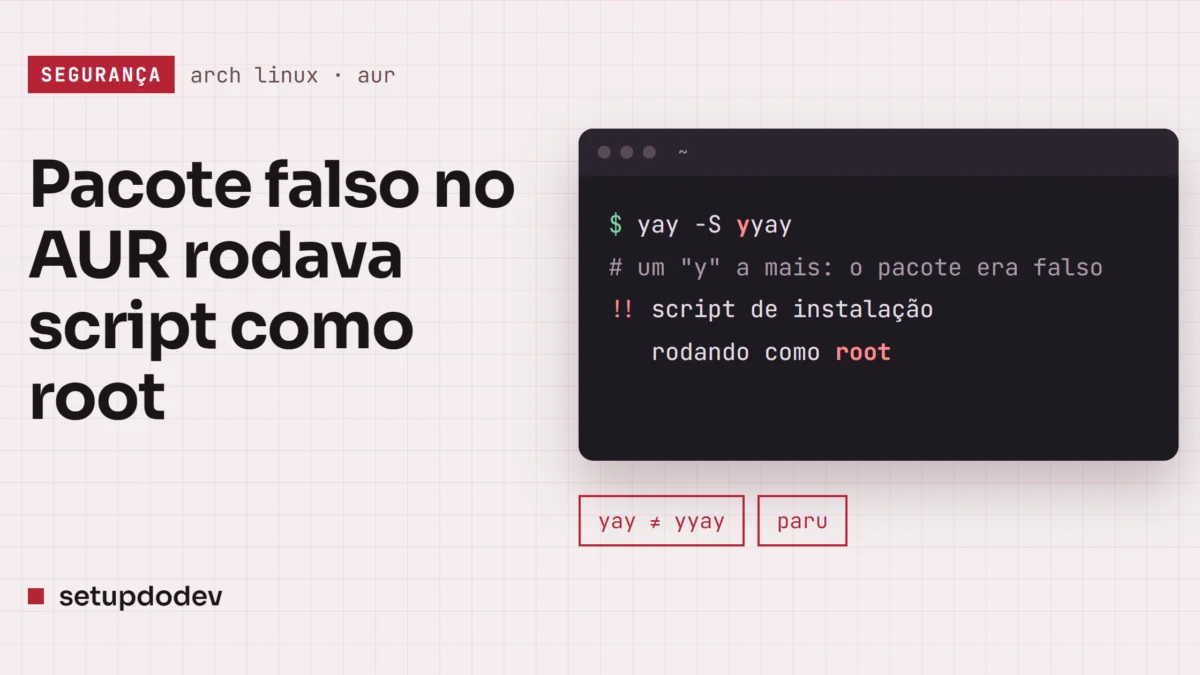
Um invasor publicou no AUR, o repositório de pacotes mantido pela comunidade do Arch Linux, pacotes que se passavam pelo yay e pelo paru, os ajudantes mais usados para instalar software de lá. Os falsos tinham nomes quase iguais aos verdadeiros, como “yyay”, traziam o código legítimo e um script de instalação que baixava e executava outro script com privilégios de root. A campanha foi detectada em 13 de outubro, segundo o BleepingComputer. A conta responsável foi banida, e os pacotes, removidos.
Por que o golpe funcionava
O AUR não guarda programas prontos. Ele guarda as receitas de compilação, os PKGBUILDs, que cada pessoa roda na própria máquina. Ferramentas como o yay e o paru automatizam o trabalho: buscam a receita, baixam o código e instalam. Por isso costumam estar entre os primeiros pacotes que alguém instala do AUR, e um nome parecido com o deles é uma armadilha eficiente para quem digita rápido.
Os pacotes foram enviados por um usuário chamado “marchos1as”. O alerta saiu numa conversa da lista de e-mails do AUR, e em minutos outros membros da comunidade confirmaram o código malicioso. Para o mantenedor Andreas Reichel, o pacote parecia um simples reempacotamento do yay, com o mesmo endereço do projeto e o mesmo arquivo de código, mas o nome e o script de instalação entregavam a imitação.
De onde vinha o código
Reichel conta que o script era buscado por um endereço do Wayback Machine, o arquivo da internet, que apontava para um repositório pessoal (“hellscripter/install-scripts”) num serviço de hospedagem russo, o GitFlic.
O nome não era desconhecido. A empresa de segurança SafeDep tinha documentado, pouco antes, uma campanha no npm batizada de DirtyBlanket, que buscava código num repositório com o mesmo nome, no Codeberg. Os pesquisadores acharam ali um worm para Linux que instalava um trojan de acesso remoto disfarçado de serviço de fontes e que também injetava um carregador em pacotes do AUR. Um alerta do banco de vulnerabilidades OSV sobre o DirtyBlanket cita os mesmos endereços. Ainda assim, não há confirmação de que as duas operações sejam ligadas.
Não é a primeira vez neste ano
O AUR virou alvo frequente. Em junho, cerca de 400 pacotes distribuíram um programa que roubava credenciais, com recursos de rootkit. Em julho, outra campanha levou o Arch a suspender temporariamente a adoção de pacotes, o mecanismo que deixa um usuário assumir um pacote abandonado.
Instalou um deles? O que fazer
A orientação é considerar o sistema comprometido e agir na hora. Na análise do Setup do Dev, como o script rodou como root, trocar a senha não resolve: o caminho seguro é salvar os dados, reinstalar o sistema e trocar todas as credenciais que passaram pela máquina, como senhas, chaves SSH e tokens de API.
Para o resto, o caso reforça um hábito que custa segundos: antes de instalar do AUR, conferir o nome exato do pacote, quem mantém e quando ele foi criado, e ler o script de instalação. Desta vez o código do programa era o verdadeiro. O perigo estava justamente no script.
Fontes: BleepingComputer, lista aur-general
Produzido com auxílio de IA e revisado pela redação.
Comentários (0)
Ainda não há comentários. Comece a conversa.
Deixe seu comentário