

Por que ‘1e3’ == ‘1000’ é true no PHP, e o hash que passa no login
O == compara strings numéricas como números, e dois hashes MD5 diferentes passam como iguais. Testamos no PHP 8.5 onde isso aparece e o que usar no lugar.

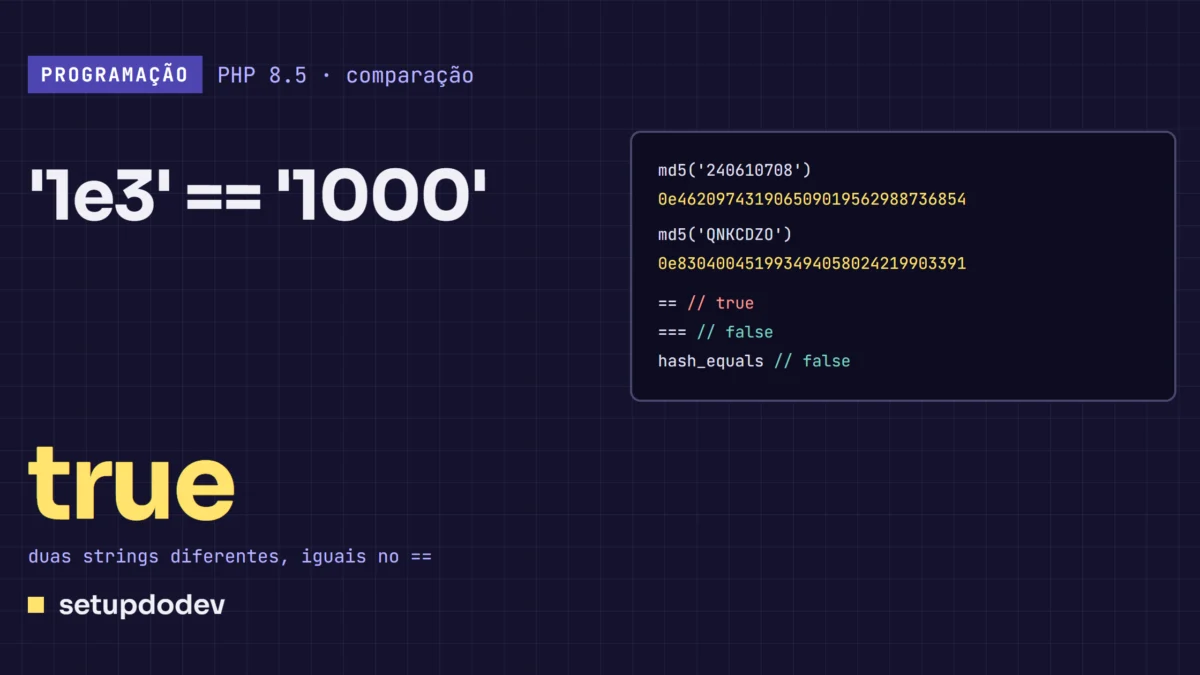
No PHP 8.5, '1e3' == '1000' devolve true. As duas são strings, e nenhuma tem o mesmo texto da outra, mas o operador == olha para elas e vê dois números: mil e mil. É uma regra antiga da linguagem, e o PHP 8 não a mudou.
Testamos no PHP 8.5.7 onde ela aparece sem ninguém pedir, e um caso em que ela vira falha de segurança.
A regra
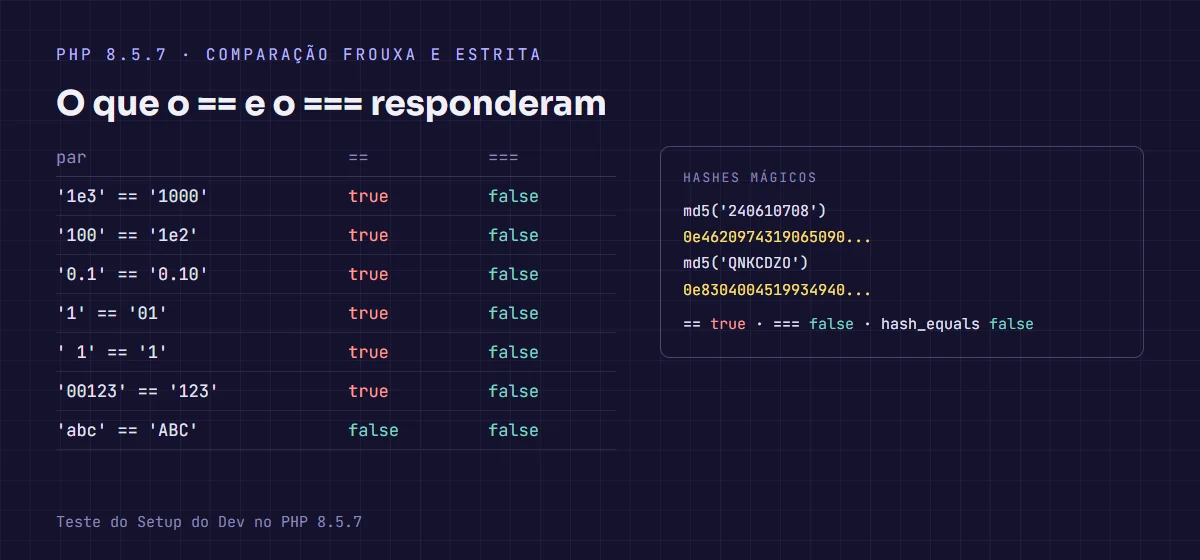
O manual dos operadores de comparação diz: se os dois lados são strings numéricas, ou um é número e o outro é string numérica, a comparação é feita como número. E string numérica inclui notação científica, zeros à esquerda e espaço em volta. No teste:
'1e3' == '1000'  → true    ('1e3' === '1000' → false)
'100' == '1e2'   → true
'0.1' == '0.10'  → true
'1'   == '01'    → true
' 1'  == '1'     → true
'1 '  == '1'     → true
'abc' == 'ABC'   → false
O que o PHP 8 mudou foi a comparação entre número e texto que não é número. Antes dele, 0 == 'abc' era true, porque o texto virava 0. No 8.5, deu false, e '1abc' == 1 também.
Isso muda código antigo de formulário. Um campo de quantidade enviado vazio chega como '', e 0 == '' deu false no 8.5, onde antes do PHP 8 dava true. Quem testava if ($qtd == 0) para tratar o campo vazio passa a deixar o vazio seguir adiante. Já null == 0 continua true, e '' == '0' é false: o campo vazio e o zero digitado não são a mesma coisa para o == entre textos. O jeito seguro é validar a entrada antes de comparar: filter_var($qtd, FILTER_VALIDATE_INT) devolve o número ou false, e aí a comparação é com ===.
O hash que passa no login
Aqui a regra deixa de ser curiosidade. Um hash em hexadecimal que começa com 0e e só tem dígitos depois é, para o PHP, uma string numérica em notação científica: zero vezes dez elevado a alguma coisa. Qualquer dois hashes assim são iguais no ==. Os exemplos clássicos funcionaram no 8.5:
md5('240610708') = 0e462097431906509019562988736854
md5('QNKCDZO')   = 0e830400451993494058024219903391
==          → true
===         → false
hash_equals → false
Com SHA-1 deu o mesmo: sha1('10932435112') e sha1('aaroZmOk') começam com 0e e passaram no ==. Um sistema que confere um token, uma assinatura ou uma senha antiga com $hashGuardado == md5($digitado) aceita uma senha errada sempre que os dois hashes caírem nesse formato.
A correção tem duas partes. Para comparar segredos, hash_equals(), que além de comparar o texto exato leva o mesmo tempo dê certo ou errado, e não entrega pela demora em qual posição a diferença está. E, para senha, nem isso: o lugar é o password_verify(), com o hash do password_hash(), como mostramos no guia do bcrypt e do Argon2id.
Onde o == aparece sem você escrever
O == mora dentro de funções e estruturas que parecem inocentes:
in_array()earray_search()comparam com==se o terceiro argumento não fortrue. No teste,in_array('1e3', ['1000'])deutrue, earray_search('0.1', ['x' => '0.10'])devolveu'x'. O manual documenta o parâmetrostrict.switchtambém usa a comparação frouxa:switch ('1e3')caiu nocase '1000'. Já omatch, do PHP 8, usa===e foi para odefault.sort()sem flag ordena strings numéricas como números:['10', '9', '1e1', '2']virou2 9 10 1e1. ComSORT_STRING, a ordem foi a do texto:10 1e1 2 9.
Nem tudo segue o ==. O array_unique() compara como texto por padrão: ['1e3', '1000', '01', '1'] saiu com os quatro valores. Por isso não dá para adivinhar: na dúvida, o manual da função diz qual comparação ela usa.
Como achar no seu código
Dois grep pegam a maior parte dos casos perigosos. Testamos num arquivo de exemplo com uma senha conferida por md5, um token por sha1, uma comparação já certa com hash_equals e um in_array de cupons:
# hash comparado com ==
grep -rnE "(md5|sha1|hash|crypt)\([^)]*\)\s*==[^=]|==\s*(md5|sha1|hash|crypt)\(" src/

# in_array e array_search sem o true no fim
grep -rnE "(in_array|array_search)\(" src/ | grep -v ", *true *)"
O primeiro achou as duas comparações de hash com == e deixou de fora a linha com hash_equals. O segundo achou o in_array($c, ['00123', 'NATAL']), em que o cupom '123' passa por '00123': no teste, deu true. Não é uma varredura completa, porque == entre variáveis com nomes quaisquer escapa, mas é por onde começar.
A regra prática
Use === por padrão, e == só quando a conversão é o que você quer e está escrito o porquê. Em in_array e array_search, passe true no terceiro argumento. Troque switch por match quando o valor vem de fora. E qualquer comparação de token, assinatura ou hash é com hash_equals(), nunca com operador. Código de cupom, CEP e número de pedido são texto, mesmo quando só têm dígitos: '00123' == '123' é true, e o cupom de outra pessoa pode passar.
Fontes: Manual do PHP: operadores de comparação, Manual do PHP: hash_equals, Manual do PHP: in_array
Produzido com auxílio de IA e revisado pela redação.
Comentários (0)
Ainda não há comentários. Comece a conversa.
Deixe seu comentário