

Medimos o password_hash do PHP com bcrypt e Argon2id e achamos o limite de 72 bytes
No PHP 8.5, o padrão é bcrypt com custo 12. No nosso teste, duas senhas iguais nos 72 primeiros bytes passaram como a mesma, sem erro nem aviso.

Guardar senha em PHP é chamar password_hash() no cadastro e password_verify() no login, e isso continua certo. As perguntas ficam nos detalhes: qual algoritmo, qual custo e o que acontece com uma senha longa. Rodamos os testes no PHP 8.5.7, num notebook com Intel Core i7-13620H e Windows 11, com o Xdebug desligado.
O que o PHP usa quando você não escolhe
Com PASSWORD_DEFAULT, o algoritmo ainda é o bcrypt, e o password_get_info() mostra o custo:
$h = password_hash('correct horse battery staple', PASSWORD_DEFAULT);
// $2y$12$f4yi7hwQwVxKzVmNrjo5q.mUKkv9.1HCQUXNd4IbAXTaUncfKCyy6
print_r(password_get_info($h));
// [algoName] => bcrypt  [options] => [cost] => 12
O 12 é recente. Segundo o manual do PHP, o custo padrão do bcrypt subiu de 10 para 12 no PHP 8.4. Quem atualizou o PHP sem mexer no código passou a gerar hash mais caro sem perceber, o que é bom para a segurança e pode ser notado no tempo do login. O hash tem 60 caracteres, mas o manual recomenda uma coluna de 255 bytes, porque o algoritmo padrão pode mudar numa versão futura.
Quanto tempo cada custo leva
O custo do bcrypt é um expoente: cada ponto a mais dobra o trabalho, para você e para quem tentar adivinhar a senha a partir de um banco vazado. Medimos de 10 a 14, três rodadas, cada uma num processo separado:
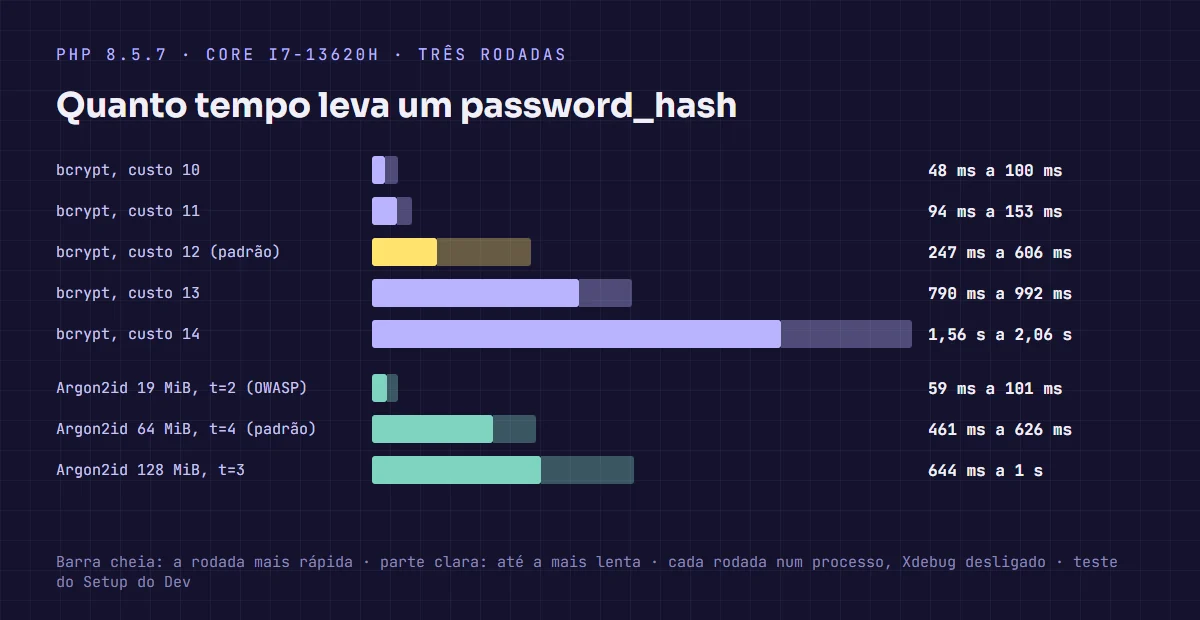
No custo 12, um hash levou de 247 a 606 ms. A variação entre as rodadas é do notebook, que muda a frequência do processador o tempo todo, e é o motivo de não copiar o número de ninguém: meça no servidor de produção. O manual chama o 12 de “um bom ponto de partida” e diz para ajustar ao hardware. O password_verify() custa o mesmo que o hash, porque refaz a conta; no nosso teste, 417 ms no custo 12.
A nossa leitura: até uns 500 ms por login, no servidor, ninguém reclama. O cuidado é com a soma. Num servidor pequeno, vinte logins ao mesmo tempo no custo 14 ocupam o processador por segundos, e uma rota de login sem limite de tentativas vira um jeito barato de derrubar o site.
Argon2id: o que a OWASP recomenda e o que o PHP traz
A folha de senhas da OWASP põe o Argon2id em primeiro lugar e deixa o bcrypt para sistemas legados, com custo mínimo de 10. O PHP tem Argon2id desde a 7.3, mas só quando foi compilado com suporte a ele: no nosso, o password_algos() devolveu 2y, argon2i, argon2id. Confira no seu antes de trocar.
O Argon2id tem três botões: memória, número de passadas e threads. Os padrões do PHP são 64 MiB, 4 passadas e 1 thread, e um hash levou de 461 a 626 ms. A configuração mínima da OWASP é bem menor, 19 MiB e 2 passadas, e ficou entre 59 e 101 ms. A OWASP lista outras combinações de força igual, trocando memória por passadas (46 MiB e 1 passada, 12 MiB e 3, 9 MiB e 4).
A memória é por hash. Com o padrão do PHP, vinte logins simultâneos pedem 1,25 GiB só para as senhas, e é isso que torna o Argon2id caro para quem ataca com placa de vídeo. No seu servidor, é um número para pôr ao lado da RAM disponível antes de escolher.
$h = password_hash($senha, PASSWORD_ARGON2ID, [
    'memory_cost' => 19456, // KiB
    'time_cost'   => 2,
    'threads'     => 1,
]);
A armadilha dos 72 bytes
O manual avisa, numa caixa de cuidado, que o bcrypt corta a senha em 72 bytes. Testamos para ver o que isso significa na prática:
$base = str_repeat('a', 72);
$h = password_hash($base . 'SENHA-1', PASSWORD_BCRYPT);
var_dump(password_verify($base . 'OUTRA-COISA', $h)); // bool(true)
var_dump(password_verify($base, $h));                 // bool(true)
Tudo depois do byte 72 é ignorado, e o PHP 8.5.7 aceitou a senha de 73 bytes sem erro nem aviso. São bytes, e não caracteres: 36 letras “ç” já somam 72 bytes em UTF-8. O mesmo teste com Argon2id deu false, como deveria.
Frase-senha longa é rara. O caso perigoso é o código que monta o texto antes de chamar o hash, como $email . ':' . $senha. Testamos com um prefixo de 76 bytes, e uma senha errada passou no password_verify(), porque a senha inteira tinha ficado depois do corte. Se o seu sistema concatena algo à senha antes do bcrypt, confira o tamanho do que vai junto.
Trocar sem pedir para ninguém mudar de senha
O password_needs_rehash() diz se um hash guardado foi feito com outro algoritmo ou outro custo. No teste, um hash bcrypt de custo 10 devolveu true contra o padrão atual (custo 12) e contra o Argon2id, e false contra o próprio bcrypt de custo 10. O login é o único momento em que você tem a senha em texto, e é ali que a troca acontece:
if (password_verify($senha, $usuario['hash'])) {
    if (password_needs_rehash($usuario['hash'], PASSWORD_ARGON2ID, $opcoes)) {
        $novo = password_hash($senha, PASSWORD_ARGON2ID, $opcoes);
        // grave $novo no lugar do hash antigo
    }
    // segue o login
}
Os usuários migram sozinhos, conforme entram. Quem nunca mais entrar continua com o hash antigo, que segue funcionando, porque o password_verify() lê o algoritmo e o custo do próprio hash.
Para um projeto novo, a nossa escolha é o Argon2id, com memória e passadas medidas no servidor a partir da configuração da OWASP. Num sistema que já usa bcrypt no custo 12, não há pressa: confira os 72 bytes e deixe o password_needs_rehash() fazer a troca quando fizer sentido.
Fontes: Manual do PHP: password_hash, OWASP Password Storage Cheat Sheet
Produzido com auxílio de IA e revisado pela redação.
Comentários (0)
Ainda não há comentários. Comece a conversa.
Deixe seu comentário